O que é um servidor de acesso
Um servidor de acesso é um cluster Kubernetes da sua rede, normalmente um K3s. Ao conectar uma sessão, o Terminal cria nele um pod temporário que abre a conexão com o equipamento: o acesso sai de dentro da sua rede, sem expor os equipamentos à internet. O pod é removido quando a sessão termina.
Uma organização pode ter vários servidores de acesso, por exemplo um por unidade ou por rede. Ao conectar, o usuário escolhe por qual deles a sessão vai sair.
Só administradores da organização veem o menu Configurações › Servidores de Acesso.
Cadastrando um servidor
- Prepare o K3s e gere o arquivo
panops-terminal.kubeconfigseguindo Instalando o K3s. - Acesse Configurações › Servidores de Acesso e clique em Adicionar servidor.
- Dê um Nome que identifique o cluster (por exemplo, a unidade onde ele está) e cole o conteúdo do kubeconfig em Configuração Kubernetes.
- Clique em Confirmar.
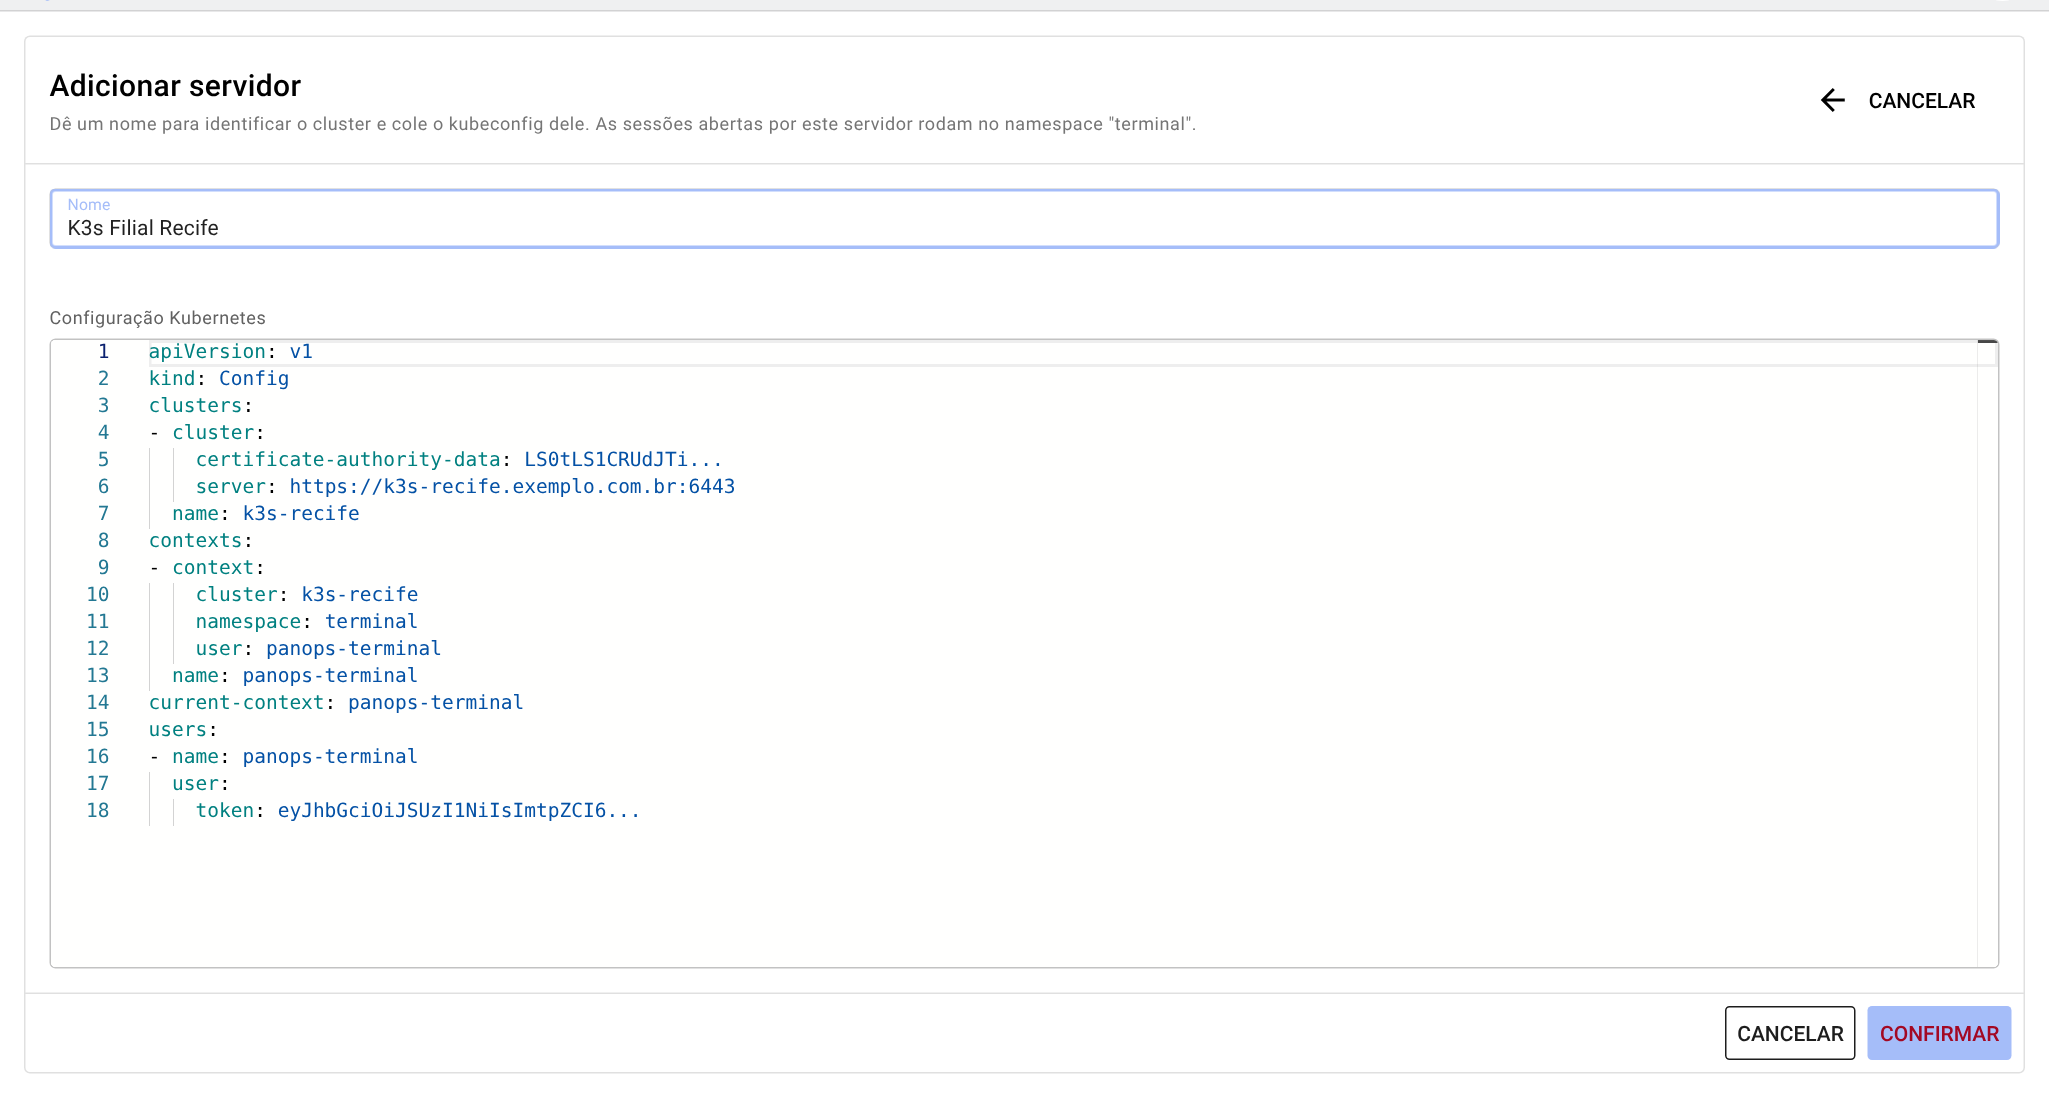
Depois de salvo, só o nome pode ser alterado. Para trocar o kubeconfig, exclua o servidor e cadastre de novo.
Lista de servidores
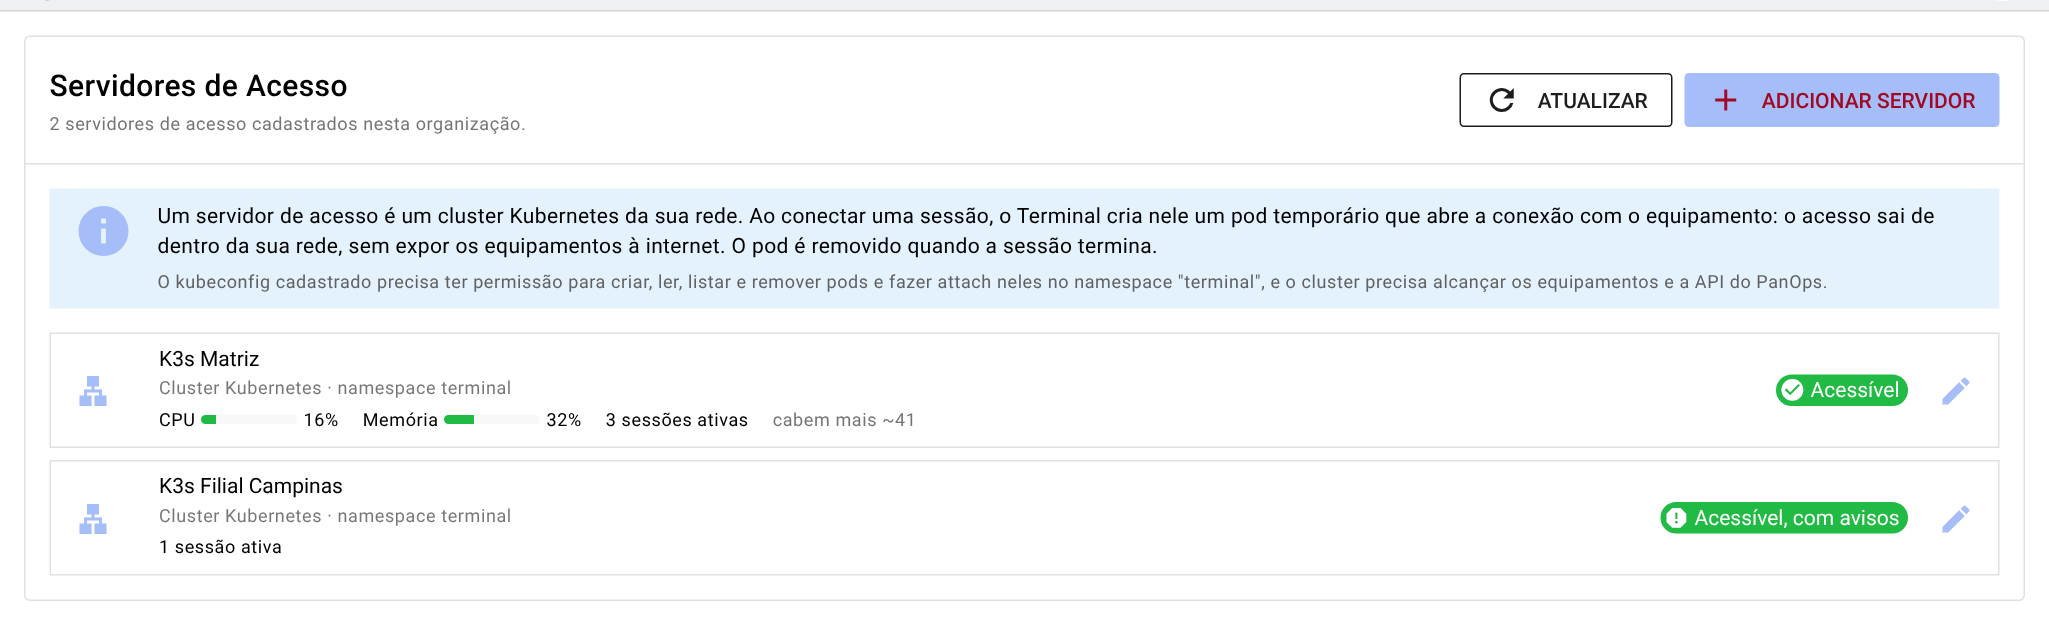
A lista mostra, para cada servidor, a situação do diagnóstico, o uso de CPU e memória, as sessões abertas nele e uma estimativa de quantas sessões ainda cabem.
| Situação | Significado |
|---|---|
| Acessível | Tudo certo: o PanOps alcança o cluster e tem as permissões necessárias. |
| Acessível, com avisos | As sessões funcionam, mas algum item opcional falhou (por exemplo, o uso de recursos não aparece). |
| Verificar permissões | Faltam permissões no namespace terminal. |
| Com problema | O PanOps não consegue usar o cluster; as sessões por este servidor não abrem. |
Diagnóstico
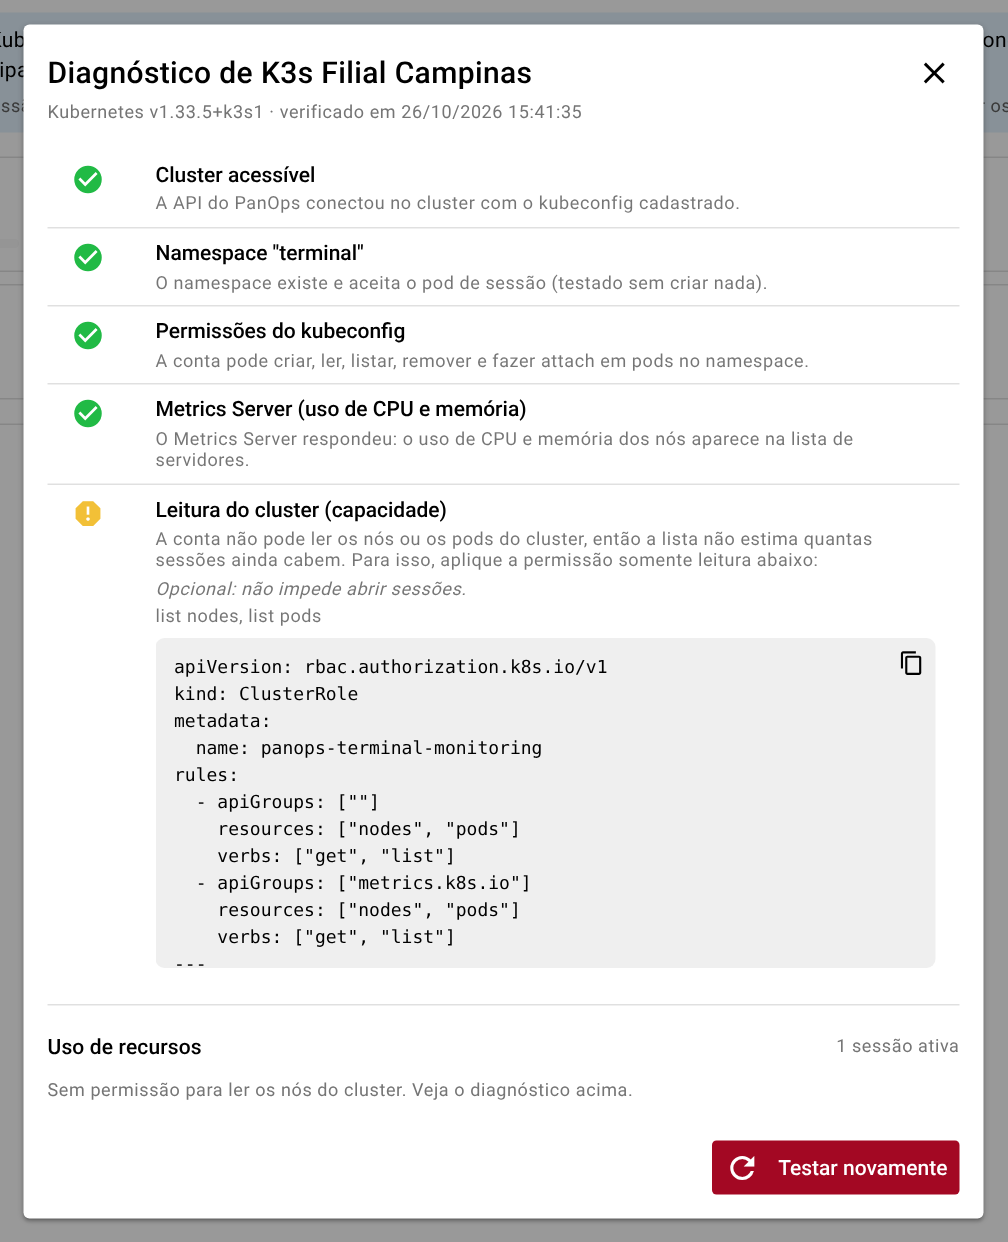
Clique na situação do servidor para abrir o diagnóstico. O PanOps testa, sem criar nada no cluster:
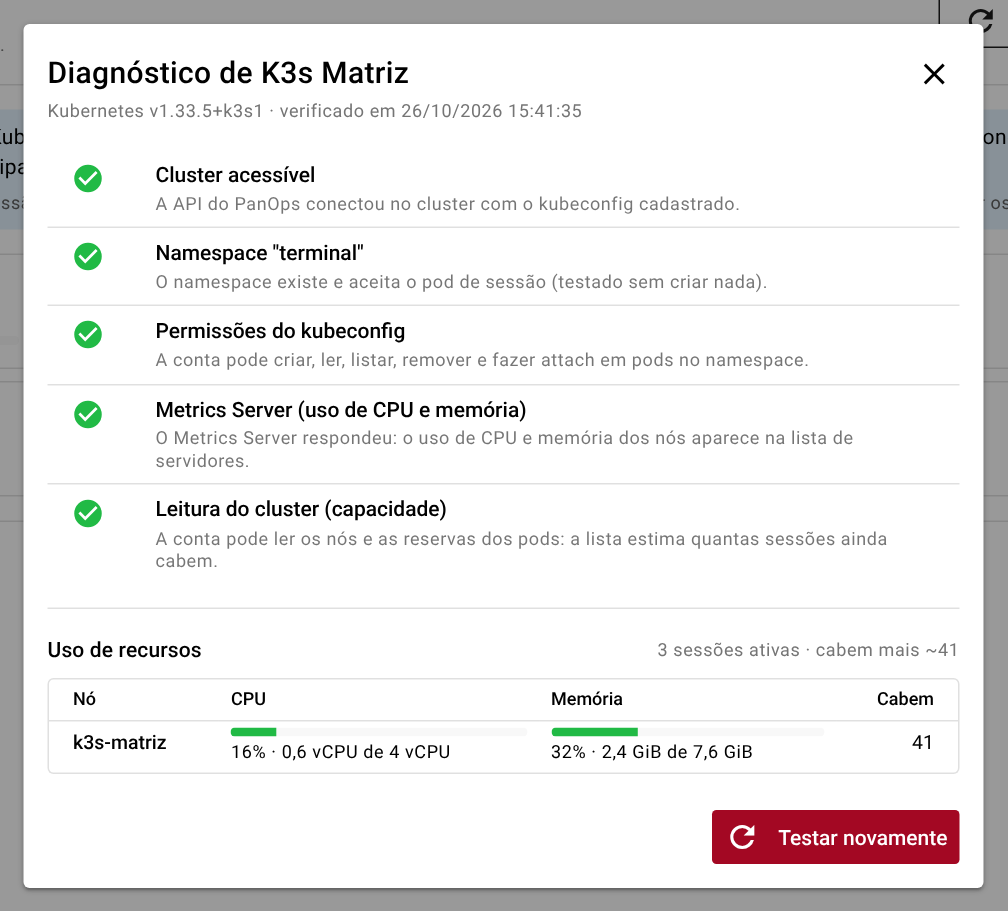
- Cluster acessível: a API do PanOps conectou no cluster com o kubeconfig cadastrado.
- Namespace "terminal": o namespace existe e aceita o pod de sessão.
- Permissões do kubeconfig: a conta pode criar, ler, listar, remover e fazer attach em pods no namespace.
- Metrics Server (opcional): o uso de CPU e memória dos nós está disponível.
- Leitura do cluster (opcional): a conta pode ler os nós e as reservas dos pods, e assim estimar quantas sessões ainda cabem.
Quando um item falha, o diagnóstico explica a causa e mostra o comando ou o YAML que resolve, com um botão para copiar. Depois de corrigir no cluster, clique em Testar novamente.
Problemas comuns
| Mensagem | O que fazer |
|---|---|
| A API do PanOps não alcançou o endereço do cluster | Confira o campo server do kubeconfig, a regra da porta 6443 no firewall e se o K3s está no ar (systemctl status k3s). |
| O cluster recusou a credencial do kubeconfig | O token foi apagado ou é de outro cluster. Gere o kubeconfig de novo e recadastre o servidor. |
| O namespace "terminal" não existe | Aplique o panops-terminal.yaml de Instalando o K3s. |
| O Pod Security do namespace recusou o pod de sessão | Use o nível baseline ou restricted no namespace terminal. |
| O cluster não tem o Metrics Server | No K3s ele vem instalado; se foi desativado com --disable metrics-server, reative. |
Uso de recursos
O diagnóstico também mostra, por nó, a CPU e a memória em uso e quantas sessões ainda cabem. A estimativa considera que cada sessão reserva 50m de CPU e 64 MiB de memória, descontado o que os pods já reservam em cada nó. Nós indisponíveis ou que não aceitam pods não entram na conta.
Excluindo um servidor
Use o ícone de lápis na lista para editar o nome ou excluir o servidor. A exclusão não apaga nada do cluster nem do registro: as sessões antigas continuam no Registro de Sessões com o nome que o servidor tinha.